

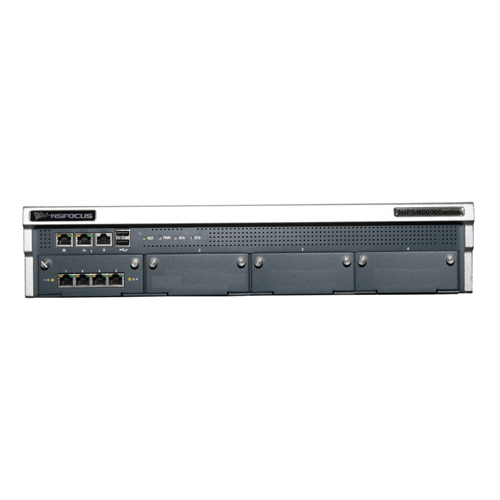
绿盟新一代网络入侵检测系统(简称NSFOCUS NIDS)是绿盟科技根据多年攻防研究积累、以及产品研发经验,推出的网络边界安全产品。产品基于强大的攻击特征库,可检测网络攻击类、信息破坏类、有害程序类和漏洞类等攻击行为。同时,联动沙箱实现未知威胁立体检测;协同绿盟威胁情报系统,有效检测热点攻击。丰富的威胁状态呈现和专业的威胁分析能力,实现直观的、全局的安全运维与高效管理。
产品具备从百M到百G的检测能力;支持基于KVM和VMware虚拟化平台部署;支持飞腾、兆芯、海光、申威等国产化CPU,支持麒麟国产化操作系统。丰富的硬件及软件形态,满足客户不同场景的入侵检测部署需求。
客户价值
01
全面精准识别,安全威胁感知
帮助客户及时、快速的发现网络恶意攻击行为并告警。
02
威胁状态可视化,快速定位威胁
丰富的可视化威胁状态呈现形式,帮助用户直观、快速的定位网络威胁。
03
深度分析,整体把控有效应对
专业的威胁分析能力,帮助客户从整体安全角度了解网络中可疑的安全威胁,从不同维度深度分析网络中存在的安全威胁,从而协助运维人员及时有效的采取防护和应对措施。
功能特性
- 01
2~7层深度入侵检测
NSFOCUS NIDS提供从网络层、应用层到内容层的深度安全检测能力,高效全面检测恶意攻击行为。
- 02
双病毒引擎检测
系统集成双病毒检测引擎,灵活配置,可满足更快的检测速度、更高的检测率和热点病毒检测等多样化检测需求。
- 03
高级威胁检测
联动沙箱,通过静态引擎和虚拟执行发现未知威胁。
- 04
热点攻击检测
集成云端千万级情报库,可实时检测恶意IP、僵尸网络C&C、恶意URL等热点攻击。
产品优势
01
高效检测
强大的漏洞研究能力和高品质攻击特征库,新签名上线快。
02
呈现形式丰富
20+多维仪表威胁呈现方式,50+定制化报表,精准识别,全局掌控。
03
攻击源追溯
联动威胁情报,实现威胁研判和攻击取证。
产品架构 NSFOCUS NIDS 的体系架构包括三个主要组件:网络引擎、管理模块、安全响应模 块,方便各种网络环境的灵活部署和管理。
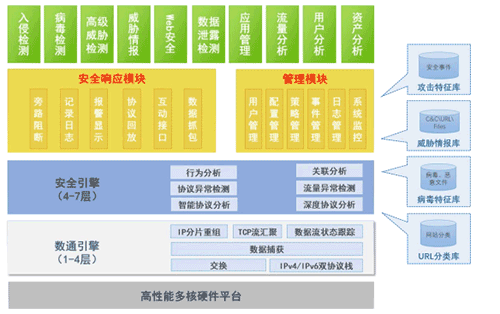
图 2.1 绿盟网络入侵检测系统体系架构
产品规格
| 随机附件 | 直连网线(绿色)、交叉网线(黄色)、电源线、串口线 、合格证、光盘 |
| 保修政策 | 提供五年保修 |
| 生产厂家 | 北京神州绿盟科技有限公司 |
| 产地 | 北京海淀区 |
| 设备型号 | NIDSNX3-N2200A-C网络入侵检测系统 V5.6 |
| 产品尺寸 | 2U |
| 设备接口 | 2*USB接口,1*RJ45串口,2*GE管理口,3个接口扩展槽位,含4个10/100/1000M电口(2路Bypass) |
| 百兆电口 | 无 |
| 千兆电口 | 4个 |
| 千兆光口 | 无 |
| 万兆光口 | 无 |
| 扩展插槽 | 3个 |
| 可扩展网口模块 | 无 |
| USB接口 | 2个 |
| 冗余电源 | 是 |
| 并发连接数 | 200万 |
| 新建连接数 | 6万 |
| 吞吐量 | 11G |
| 功能参数 | 无 |
| 协议分析 | 具备 |
| 行为监测 | 具备 |
| 流量监测 | 具备 |
| 入侵检测 | 具备 |
| 特征库事件数量 | 9100 |
| 入侵响应 | 具备 |
| 安全告警 | 界面 |
| 设备联动 | 与安全中心联动 |
| 部署方式 | 旁路 |
| 集中管理 | 与安全中心集中管理 |
| 安全审计 | 不具备 |
| 入侵事件审计 | 具备 |
| 安全报表 | 具备 |
| 产品及特征库升级 | 自动、手动、离线 |
| 特征库升级频率 | 1次/周 |
| 产品灵活性 | 具备 |
| 身份鉴别 | 具备 |
| 用户管理 | 具备 |
| 安全审计 | 不具备 |
| 产品自身安全 | 具备多核安全操作系统 |
| APT检测 | 拓展支持 |
| 防病毒检测 | 拓展支持 |
| 威胁智能识别和展示 | 拓展支持 |
| 威胁处理流程 | 不支持 |
| 多级部署 | 不支持 |
| 攻击检测专利 | 一种SQL注入检测方法及装置 |
| 漏洞挖掘数量(CVE,CNNVD,CNVD) | 34个cve |
| 其他功能 | 无 |
| 销售许可证 | XKC41405 |
| 国家信息安全产品认证证书编号 | '2010162310000078 |
| 软件著作权 | 2009SRBJ1912 |
| EAL认证 | CNITSEC2018PRD0844 |
| 涉密证书 | 国保测2017C05334 |
| IPv6认证 | 02-C-000942 |
| 功能模块 | 提供信誉防护模块、Web安全模块 |
| 资源节约产品认证类型 | 无 |